이 글의 핵심
- URL Decode로 퍼센트 인코딩을 읽습니다.
- 결과를 그대로 방문할 필요는 없습니다.
- 디코딩한 주소가 안전하다는 뜻은 아닙니다.
01. 이상한 주소처럼 보여도
링크에 %2F나 %20 같은 표현이 섞여 있으면 깨진 것처럼 느낄 수 있습니다. URL에 쓰기 위해 문자를 다른 표기로 표현한 경우가 있습니다. 이번에는 가상 주소를 디코딩해 각 기호가 어떻게 읽히는지 확인했습니다. 실제 사이트의 접근 권한이나 보안을 검사한 실습은 아닙니다.
02. 가상 입력과 설정
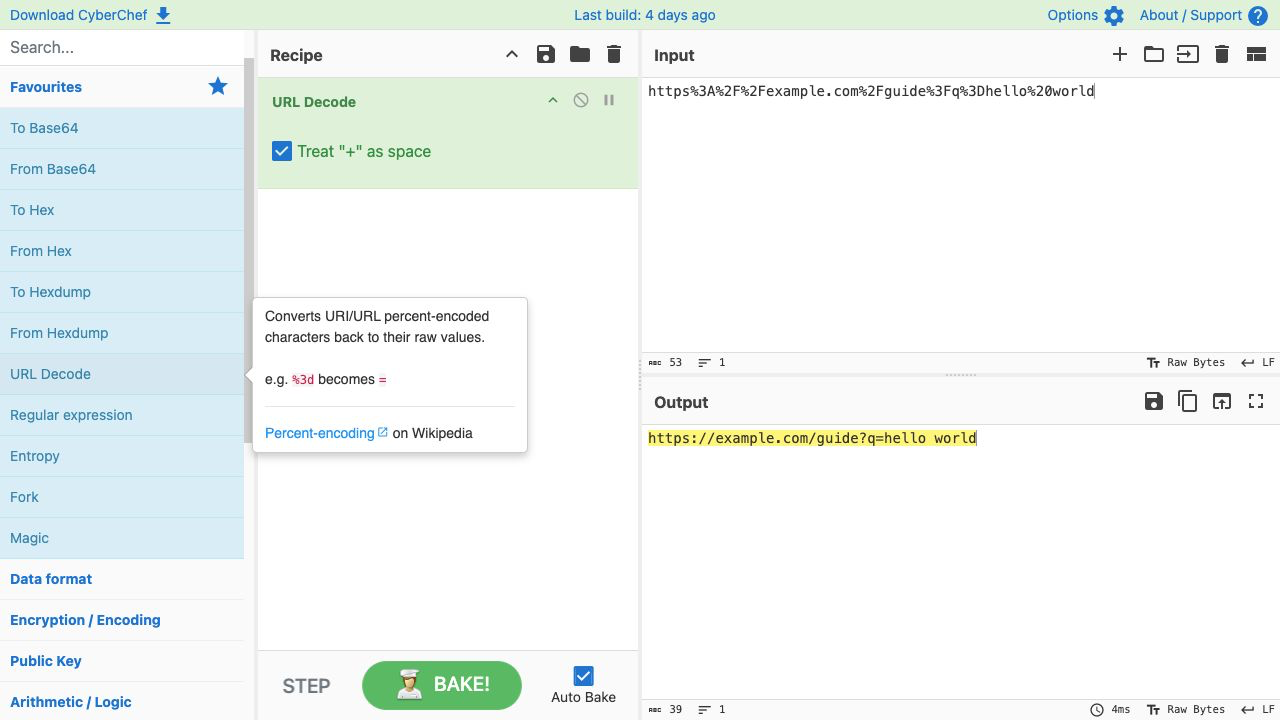
Input에 https%3A%2F%2Fexample.com%2Fguide%3Fq%3Dhello%20world를 넣었습니다. Recipe를 비운 상태에서 URL Decode를 추가했습니다. Treat + as space는 기본으로 켜져 있었지만 이번 입력에는 +가 없으므로 그 옵션의 차이는 비교하지 않았습니다.
03. 실제 출력
결과는 https://example.com/guide?q=hello world였습니다. 콜론과 슬래시, 물음표와 등호, 공백이 읽을 수 있는 문자로 바뀌었습니다. 이 결과는 문자열로만 확인했고 해당 경로에 방문하지 않았습니다. 디코딩 자체로 네트워크 요청을 보낸 사례가 아닙니다.
04. 주소를 다시 사용할 때
읽기 위한 디코딩 결과와 실제 요청에 넣을 URL은 목적이 다릅니다. 공백이 보이는 결과를 아무 곳에나 붙이면 도구가 다시 인코딩하거나 다르게 해석할 수 있습니다. 원래 링크를 보관하고 어떤 부분을 읽으려는지 먼저 구분하세요.
05. 확인 범위 지키기
주소를 읽을 수 있게 바꿨다고 신뢰할 수 있는 사이트가 되지는 않습니다. 특히 실제 주소에 개인 토큰이나 비공개 문서 정보가 포함되어 있으면 공유하지 마세요. 이번에는 공개 예시용 도메인과 가상 경로만 사용했습니다.
마지막으로 기억할 것
- URL Decode로 퍼센트 인코딩을 읽습니다.
- 결과를 그대로 방문할 필요는 없습니다.
- 디코딩한 주소가 안전하다는 뜻은 아닙니다.
출처: 공식 자료·실습 출처 · 실습한 서비스